Der souveräne Arbeitsplatz – Bausteine statt Big-Tech-Bundle
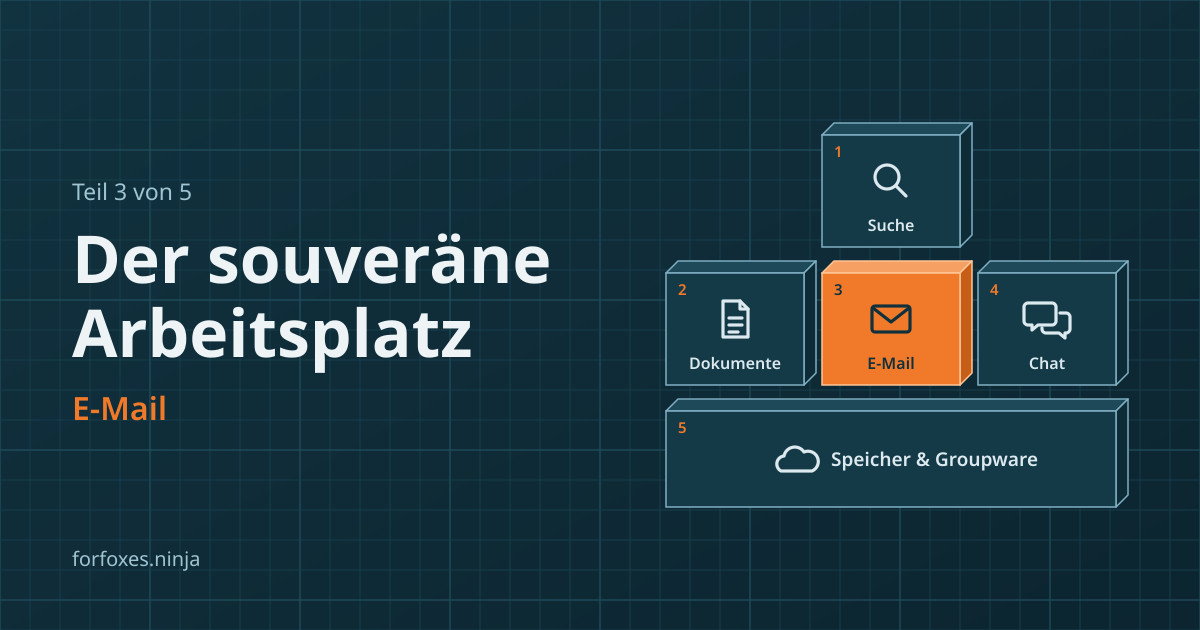
Auftakt · Teil 1: Suche (Qwant) · Teil 2: Dokumente (ODF) · Teil 3: E-Mail · Teil 4: Chat (Matrix) · Teil 5: Speicher (Nextcloud)
In Teil 1 ging es um die Suche, in Teil 2 um Dokumente. Jetzt nehmen wir den Baustein vor, den fast alle unterschätzen: die E-Mail.
E-Mail ist das am meisten übersehene Souveränitätsproblem, das ich in Beratungen erlebe. Bei der Cloud oder bei KI sind die Leute wachsam. Aber die E-Mail? „Läuft doch.“ Sie läuft – meist bei Google oder Microsoft, oft samt Kalender, Kontakten und dem halben Firmengedächtnis. Dabei ist gerade die Mailbox das Archiv, in dem Verträge, Angebote, Personalvorgänge und die gesamte Korrespondenz eines Unternehmens liegen. Wenn Souveränität irgendwo zählt, dann hier.
Die falsche und die richtige Frage
Die falsche Frage lautet: „Welches Postfach sieht am schicksten aus?“ Die richtige besteht aus zwei Teilen: Welchem Recht unterliegt der Dienst – und wer hält die Schlüssel?
Der erste Teil ist heikler, als viele denken. Ein US-Anbieter bleibt dem CLOUD Act unterworfen – auch dann, wenn das Rechenzentrum in Frankfurt steht. Amerikanische Behörden können auf Daten zugreifen, unabhängig vom Speicherort. „EU-Rechenzentrum eines US-Konzerns“ ist deshalb keine Souveränität, sondern ein Etikett. Erst ein Anbieter im europäischen bzw. schweizerischen Rechtsraum schließt diese Hintertür.
Aber auch dieser Rechtsraum ist kein Naturgesetz. Die geplante Verschärfung der Schweizer Überwachungsverordnung VÜPF – Identifikationspflicht, Speicherung von Metadaten – hat Proton 2025 dazu gebracht, Teile seiner Infrastruktur nach Deutschland und Norwegen zu verlagern. Für Schweizer Organisationen heißt das: Den Rechtsraum prüft man nicht einmal, man beobachtet ihn.
Der zweite Teil betrifft die Verschlüsselung: Kann der Anbieter selbst in mein Postfach schauen, oder liegen die Inhalte so, dass er es technisch nicht kann? Zwischen diesen beiden Polen – Rechtsraum und Schlüsselhoheit – spannt sich das ganze Feld auf.
Schweizer Recht heißt nicht: unerreichbar
Ein Missverständnis sollte man früh ausräumen: Ein Anbieter im europäischen oder Schweizer Rechtsraum ist für ausländische Behörden nicht unerreichbar. Der Unterschied liegt im Weg. Über den CLOUD Act verpflichten US-Behörden einen US-Anbieter direkt, ohne dass ein europäisches Gericht den Einzelfall prüft. Bei einem Schweizer Anbieter müssen sie den Weg der internationalen Rechtshilfe gehen: Das Ersuchen läuft über die Schweizer Justiz, Maßstab ist Schweizer Recht, und erst ein Schweizer Beschluss verpflichtet den Anbieter. Direkt an ausländische Behörden zu liefern, ist Schweizer Unternehmen nach Artikel 271 StGB untersagt.
Dass dieser Weg funktioniert, zeigt ein Fall, der im März 2026 durch US-Gerichtsakten bekannt wurde: Über ein Rechtshilfeersuchen erhielt das FBI im Januar 2024 von den Schweizer Behörden den Namen der Person, die ein Proton-Konto einer Protestgruppe aus Atlanta bezahlt hatte. Herausgegeben wurde keine einzige E-Mail, sondern die Zahlungsinformation – der Nutzer hatte mit Kreditkarte bezahlt. Schon 2021 musste Proton auf Schweizer Gerichtsbeschluss die IP-Adresse eines französischen Klimaaktivisten herausgeben. Und in Deutschland verpflichtete das Landgericht Köln 2020 Tuta, ein einzelnes Postfach zu überwachen; betroffen waren nur die unverschlüsselten Mails.
Daraus folgen zwei Lehren. Erstens: Der Rechtsraum entscheidet nicht darüber, ob Behörden zugreifen können, sondern wer den Zugriff prüft – ein Gericht im eigenen Rechtsraum statt einer fremden Behörde. Das ist der eigentliche Souveränitätsgewinn. Zweitens: Ende-zu-Ende-Verschlüsselung schützt Inhalte, aber nicht Metadaten, IP-Adressen oder Zahlungsdaten. Für Unternehmen, die ohnehin mit Klarnamen und Rechnung arbeiten, ist der Inhaltsschutz der entscheidende Teil – wer dagegen Quellen oder Hinweisgebende schützen muss, sollte auch Zahlungsweg und Zugang mitdenken.
Die Kandidaten
Proton Mail (Schweiz). Der bekannteste Vertreter, gegründet von CERN-Wissenschaftlern, mit Sitz in Genf. Kernversprechen: Zero-Access-Verschlüsselung – Proton kann die Inhalte technisch nicht lesen. Zwischen Proton-Nutzern und über PGP ist die Kommunikation Ende-zu-Ende verschlüsselt; an externe Empfänger geht es auf Wunsch per passwortgeschütztem Link. Seit Ende März 2026 bündelt Proton Workspace Mail, Kalender, Drive, Docs, Sheets, die neue Videokonferenz Proton Meet, VPN und Passwortmanager in einem Business-Abo. Wer Outlook oder Thunderbird nutzen will, braucht die Proton Bridge auf dem Desktop. Der Preis echter Verschlüsselung: eine gewisse Ökosystem-Bindung und eine eingeschränkte serverseitige Suche.
mailbox.org (Deutschland). Betrieben von Heinlein aus Berlin, Rechenzentren ausschließlich in Deutschland, ISO 27001 und BSI C5. mailbox.org setzt bewusst nicht auf Ende-zu-Ende als Standard, unterstützt aber PGP und S/MIME – und bietet dafür vollen IMAP-Zugang (Thunderbird, Apple Mail, Outlook) sowie eine Suite aus Mail, Drive, Meet und Office. Zum 1. September 2026 hat mailbox.org die Business-Tarife angepasst und im Gegenzug den Speicher für Mail und Drive verdoppelt. Der pragmatische Mittelweg für alle, die Kompatibilität und Standardprotokolle über maximale Verschlüsselung stellen.
Infomaniak kSuite (Schweiz). Ein Genfer Unternehmen mit eigenen Rechenzentren in der Schweiz – Daten unterliegen dem Schweizer DSG, nicht dem CLOUD Act. Spannend ist die Eigentümerstruktur: Seit dem 1. Oktober 2026 ist Infomaniak an der SIX kotiert, die Stimmrechtsmehrheit hält aber eine gemeinnützige Stiftung, deren Auftrag die Unabhängigkeit des Unternehmens ist. Eine Übernahme durch einen Hyperscaler ist damit strukturell verbaut – auch das ist Souveränität. Die kSuite bündelt Mail, kDrive, kMeet und kChat. Dazu kommt eine per Klick aktivierbare Mail-Verschlüsselung auf OpenPGP-Basis, inzwischen für alle Nutzer. Wichtig für die Einordnung: Die Schlüssel werden in den Infomaniak-Rechenzentren verwaltet. Das schützt vor Abfangen und beim Speichern, ist aber kein Zero-Access wie bei Proton. Für Schweizer KMU und öffentliche Stellen dennoch der naheliegendste Kandidat.
Tuta (Deutschland). Aus Hannover, mit eigener Ende-zu-Ende-Verschlüsselung, die sogar Betreffzeilen und Kontakte einschließt. Der Preis dieser Radikalität: Tuta verzichtet bewusst auf IMAP, POP3 und SMTP und nutzt ein eigenes Verfahren. Bewegung gibt es trotzdem: Seit Februar 2026 lässt sich Tuta per offiziellem Add-on in Thunderbird einbinden, seit Anfang Oktober auch als App in Nextcloud – beides über den eingebetteten Tuta-Client, nicht über eine klassische Synchronisation. Umzug, Archivierung und die Anbindung von Fremdsystemen (CRM, Ticketing, Backup) bleiben aufwendiger. Die richtige Wahl, wenn Vertraulichkeit über allem steht.
Posteo (Deutschland). Der Minimalist: 1 Euro im Monat, Ökostrom, anonyme Anmeldung, IMAP, PGP und S/MIME, auf Wunsch ein verschlüsselter Postfachspeicher. Eigene Domains gibt es bewusst nicht – Posteo müsste sonst Bestandsdaten speichern, die es grundsätzlich nicht erhebt. Für Einzelpersonen und Kleinstteams eine faire, unaufgeregte Wahl; für Unternehmen mit Domain-Anspruch nicht geeignet.
Die fünf Kandidaten im Überblick
| Anbieter | Rechtsraum | Wer hält die Schlüssel? | Outlook/Thunderbird | Eigene Domain | Passt für |
|---|---|---|---|---|---|
| Proton | CH (Teile der Infrastruktur DE/NO) | Nutzer (Zero-Access) | über Proton Bridge | ja | Vertraulichkeit zuerst |
| mailbox.org | DE | Anbieter; optional PGP/S/MIME | ja (IMAP) | ja | Kompatibilität + Groupware |
| Infomaniak | CH | Anbieter; optionale Verschlüsselung | ja (IMAP) | ja | Schweizer KMU, öffentliche Hand |
| Tuta | DE | Nutzer (eigenes Verfahren) | nur per Add-on, kein IMAP | ja | Maximale Vertraulichkeit |
| Posteo | DE | Anbieter; optional PGP/S/MIME, Krypto-Speicher | ja (IMAP) | nein | Einzelpersonen |
Der Kompromiss, den niemand umgeht
Zwei Wünsche stehen bei E-Mail immer im Widerstreit: maximale Verschlüsselung und maximale Kompatibilität. Je dichter die Ende-zu-Ende-Verschlüsselung, desto schwerer wird es mit Standard-Clients, Volltextsuche, Archivierung und dem reibungslosen Austausch mit der Außenwelt – Tuta ist das klarste Beispiel, Proton überbrückt es mit der Bridge. Umgekehrt erkaufen mailbox.org und Infomaniak die volle IMAP-Kompatibilität damit, dass Ende-zu-Ende-Verschlüsselung optional bleibt. Es gibt hier kein „richtig“, nur ein bewusst gewähltes Gleichgewicht. Wer das vorab entscheidet, erspart sich später Frust.
Der eine Tipp, der alles ändert: die eigene Domain
Wenn Sie aus diesem Beitrag nur eine Sache mitnehmen, dann diese: Nutzen Sie eine eigene Domain. Wer firma.ch besitzt, ist an keinen Anbieter mehr gebunden – ein Wechsel ist dann eine Frage von DNS-Einträgen, nicht von neuen Visitenkarten. Die Adresse @gmail.com gehört Google; @ihrefirma.ch gehört Ihnen. Das ist der billigste und wirksamste Souveränitätsschritt überhaupt, und er kostet ein paar Franken im Jahr.
Der Umzug selbst ist entspannter als befürchtet: Über IMAP lassen sich alte Postfächer samt Ordnerstruktur importieren, eine Weiterleitung fängt Nachzügler auf, und die eigene Domain macht den Wechsel für Ihre Kontakte unsichtbar.
Das gilt für das Postfach eines Kleinbetriebs. Bei Hunderten oder Tausenden Konten wird die Migration zu einem eigenen Projekt – mit Bestandsaufnahme, Pilotgruppe, Parallelbetrieb, Umschalttermin und der Frage, was mit Kalendern, Freigaben, Verteilerlisten, Archiven und angebundenen Fachanwendungen geschieht. Das ist ein Thema für sich.
Der Souveränitäts-Kompass, angewendet
Aus dem Auftakt dieser Serie stammen die fünf Fragen, die an jeden Baustein zu stellen sind – hier auf E-Mail gemünzt:
- Rechtsraum: EU oder Schweiz statt USA – der CLOUD Act ist der Knackpunkt. Und: die politische Entwicklung im Blick behalten.
- Schlüsselhoheit: Kann der Anbieter mitlesen? Zero-Access (Proton, Tuta) oder Schlüssel beim Anbieter (mailbox.org, Infomaniak, Posteo ohne Zusatzoptionen)? Und welche Daten bleiben trotzdem sichtbar – Metadaten, IP-Adressen, Zahlungsdaten?
- Offenheit: IMAP und offene Standards wie OpenPGP und S/MIME statt proprietärer Sackgasse.
- Betreibbarkeit: gemanagt oder selbst gehostet – die Selbstbau-Variante mit Nextcloud ist Thema von Teil 5.
- Kosten: Lizenz plus Migrationsaufwand, nicht nur der Monatspreis.
Fazit
Für die meisten Unternehmen im DACH-Raum ist die pragmatische Antwort ein gemanagter europäischer oder Schweizer Anbieter mit eigener Domain: mailbox.org oder Infomaniak, wenn Kompatibilität und Groupware zählen; Proton oder Tuta, wenn Vertraulichkeit an erster Stelle steht. Wichtiger als die Marke ist die Haltung dahinter: E-Mail ist kein Nebenschauplatz, sondern das Gedächtnis Ihrer Organisation. Wer es aus der Hand gibt, gibt mehr aus der Hand, als ihm bewusst ist.
Im nächsten Teil geht es um Chat und Zusammenarbeit – und um ein Souveränitätsprinzip, das die E-Mail schon immer hatte und das viele vergessen haben: Föderation.
Quellen und weiterführende Links
- Proton Workspace (Start 31. März 2026) – proton.me/business
- Proton verlagert Infrastruktur wegen VÜPF-Revision – heise online, August 2025
- Proton-Zahlungsdaten über Rechtshilfe an das FBI – Netzwoche, 10. März 2026 (nach 404 Media)
- Proton-Transparenzbericht (Art. 271 StGB, Rechtshilfe) – proton.me/legal/transparency
- Landgericht Köln verpflichtet Tuta zur Überwachung eines Postfachs – CyberScoop, Dezember 2020
- mailbox.org: Tarifanpassung 2026 – mailbox.org/en/news/plan-adjustment-2026
- Infomaniak: Investor Relations und Stiftung – infomaniak.com/de/investoren
- Infomaniak: E-Mail-Verschlüsselung (FAQ) – infomaniak.com/de/support/faq/1582
- Tuta – tuta.com
- Posteo: FAQ zu eigenen Domains – posteo.de/hilfe
- Revidiertes Schweizer Datenschutzgesetz (nDSG) und VÜPF – fedlex.admin.ch
Stand: 29. Oktober 2026. Preise, Tarife und Funktionsumfang der genannten Anbieter ändern sich; maßgeblich sind die Angaben der Anbieter zum Zeitpunkt des Abschlusses.