Microsoft On-Prem – ehrlich betrachtet
Auftakt: Was habe ich noch unter Kontrolle? · Updates nach dem WSUS-Aus · Windows Server 2025 ohne Azure · Configuration Manager · Lizenzen ehrlich gerechnet · Active Directory im Mischbetrieb · Exchange Server SE · On-Prem-Management ohne Azure-Portal
Dazu die Alternativen: Proxmox statt Cloud-Virtualisierung · Wazuh statt Cloud-Monitoring · Hyper-V oder Proxmox?
In genau zwei Monaten, am 12. Januar 2027, endet der Support für Windows Server 2016. Danach gibt es nur noch kostenpflichtige Sicherheitsupdates, und das längstens bis Januar 2030. In vielen Serverräumen in der Schweiz läuft genau diese Version noch auf Domänencontrollern, Dateiservern und Anwendungsservern. Die Frage, was danach kommt, stellt sich deshalb gerade sehr konkret: Windows Server 2025? Ab in die Cloud? Oder etwas ganz anderes?
Ich halte die Frage «Cloud oder On-Prem?» für falsch gestellt. Die bessere lautet: Was habe ich in meiner Infrastruktur eigentlich noch unter Kontrolle – und was davon will ich behalten?
Ich habe über dreissig Jahre bei Microsoft gearbeitet, nah an der Technik und an grossen Kunden, die neue Funktionen schon in der Betaphase eingeführt haben. Ich kenne die Stärken dieser Plattform aus erster Hand, und ich kenne die Richtung, in die sie sich entwickelt. Diese Reihe ist deshalb weder Abrechnung noch Werbung. Sie ist der Versuch einer ehrlichen Bestandsaufnahme: Was Microsoft On-Prem heute noch leistet, wo es leise in die Cloud abbiegt und wo Alternativen die bessere Wahl sind.
Cloud-first heisst nicht cloud-only – aber On-Prem heisst auch nicht mehr cloud-frei
Zuerst die gute Nachricht: Microsoft hat On-Prem nicht aufgegeben. Windows Server 2025 erhält Sicherheitsupdates bis November 2034, und die nächste Version läuft bereits als Insider-Vorschau. Exchange Server gibt es seit Juli 2025 als «Subscription Edition» (SE) weiter, SharePoint Server schon seit 2021. Mit Microsoft 365 Local bietet Microsoft seit Ende 2025 sogar ein eigenes Paket für das Kunden-Rechenzentrum an, seit Februar 2026 auch für komplett getrennte Umgebungen.
Die Entwicklung selbst findet aber in der Cloud statt, und das merkt man an vielen kleinen Stellen:
- Updates: Im September 2024 hat Microsoft WSUS, den lokalen Update-Server, abgekündigt. Er funktioniert weiter, wird aber nicht mehr weiterentwickelt. Empfohlen werden stattdessen Windows Autopatch, Intune und Azure Update Manager – alles Cloud-Dienste.
- Client-Verwaltung: Der Configuration Manager, früher SCCM, erhält seit Version 2609 vom September 2026 nur noch ein Release pro Jahr. Laut heise fliessen alle künftigen Neuerungen in Intune, Microsofts Cloud-Dienst für die Geräteverwaltung.
- Hotpatching: Updates ohne Neustart gibt es für Windows Server 2025 im eigenen Rechenzentrum nur über Azure Arc. Seit Mitte Mai 2026 kostet das nichts mehr, vorher waren es 1,50 US-Dollar pro Kern und Monat. Der Haken bleibt: Ohne Verbindung zu Azure gibt es kein Hotpatching.
- Verwaltung: Azure Update Manager, Inventarisierung und Konfigurationsprüfung gibt es für Arc-verbundene Server mit Software Assurance oder Pay-as-you-go-Lizenz kostenlos. Das ist ein gutes Angebot – und es verlegt die Verwaltungskonsole Ihres eigenen Servers ins Azure-Portal.
- Lizenzen: Exchange Server SE gibt es nicht mehr als Kauflizenz. Nötig ist laufende Software Assurance oder ein passendes Microsoft-365-Abo. Läuft die Software Assurance aus, bleibt nur das Recht auf Exchange 2019, und dessen Support ist bereits am 14. Oktober 2025 ausgelaufen.
- Preise: Seit Juli 2025 sind Exchange, SharePoint und Skype for Business Server 10 Prozent teurer, die Core CAL Suite 15 und die Enterprise CAL Suite 20 Prozent. Bei Hostern (SPLA) folgten im Januar 2026 weitere 10 Prozent. Practical365 hat den Grund nüchtern benannt: Wenn die Kundschaft in die Cloud abwandert, tragen weniger Kunden die Kosten der On-Prem-Entwicklung.
Keine dieser Änderungen ist für sich ein Skandal. Zusammen zeigen sie eine Richtung: On-Prem bei Microsoft wandert vom Besitz zur Miete und von der lokalen Konsole ins Azure-Portal. Nicht überall, nicht auf einmal, aber spürbar. Wer heute einen Server im Keller betreibt, ist deshalb nicht automatisch unabhängig. Und wer eine Cloud-Funktion nutzt, hat deshalb nicht automatisch die Kontrolle verloren. Man muss genauer hinschauen.
Das Kontroll-Raster: fünf Fragen statt Glaubenskrieg
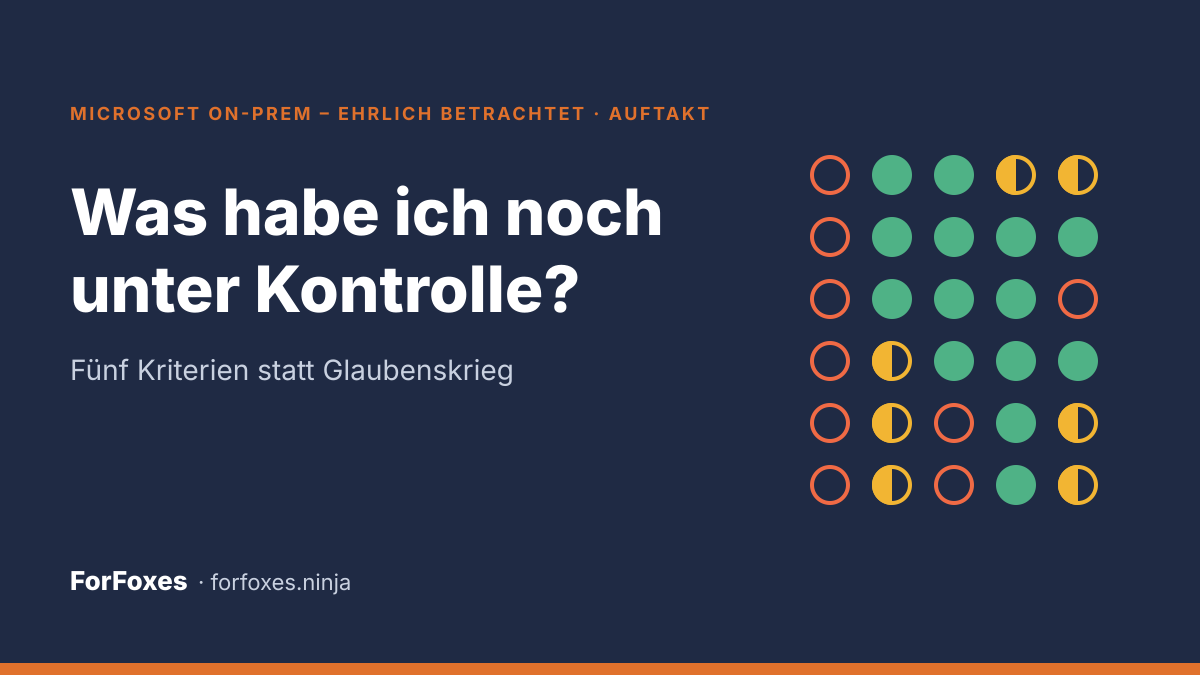
Für dieses genauere Hinschauen verwende ich in dieser Reihe – und in den Tracks zu OT und souveräner KI – immer dasselbe Raster. Es hat fünf Kriterien, und zu jedem gehört eine Leitfrage.
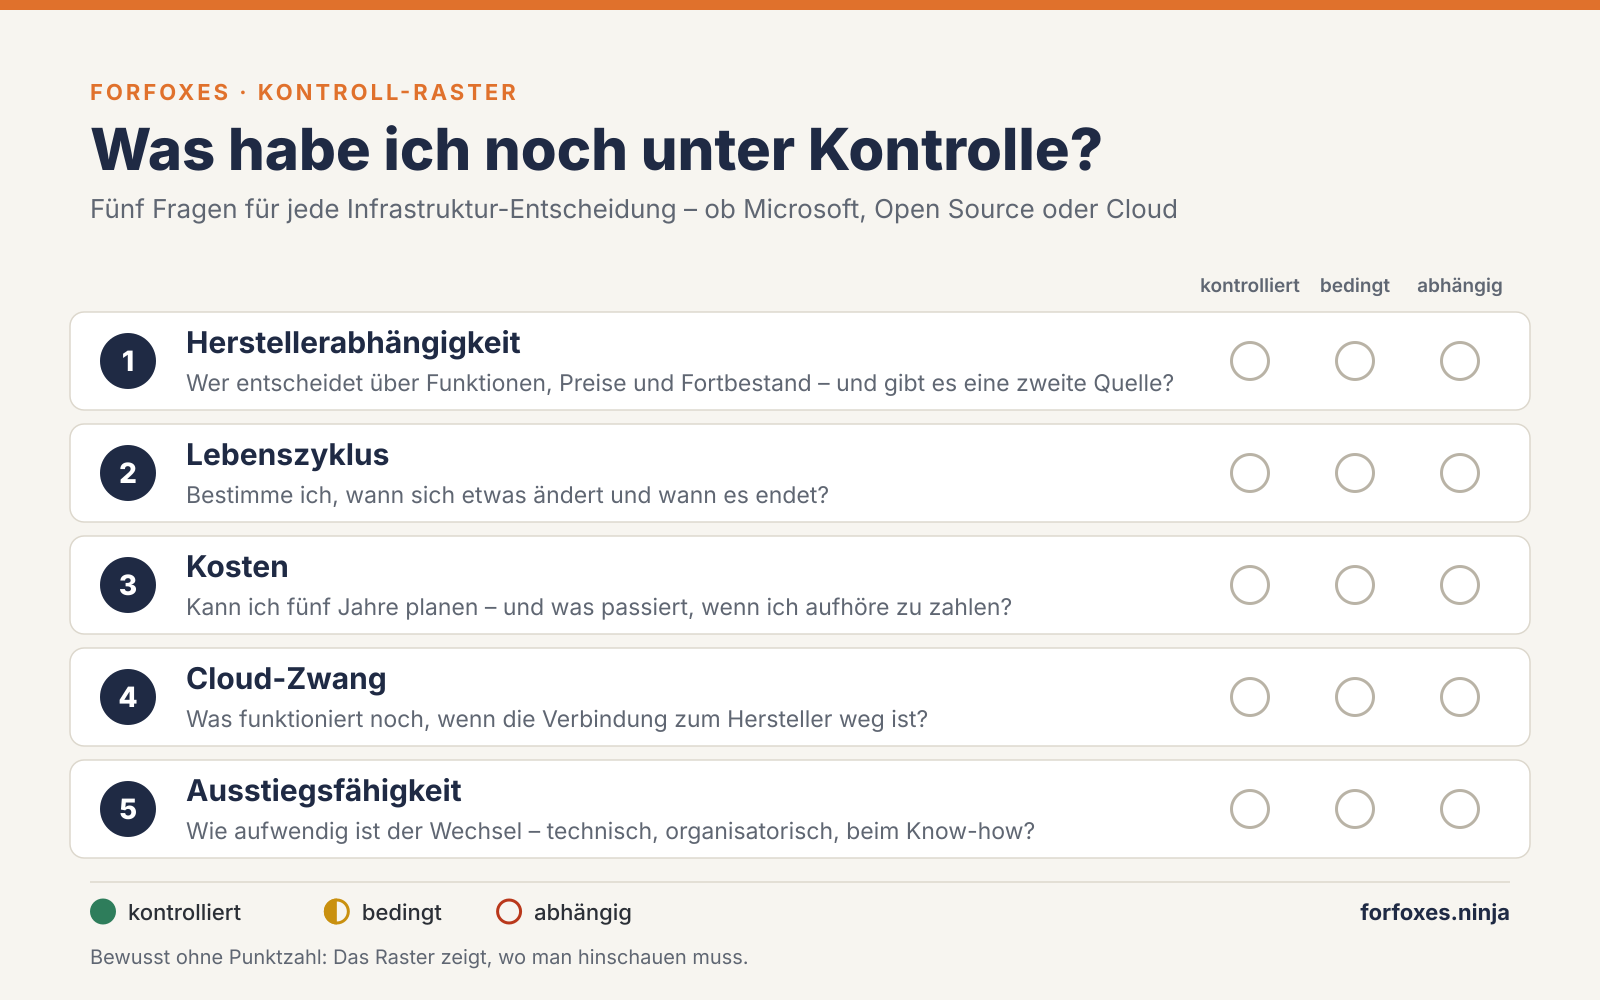
1. Herstellerabhängigkeit. Wer entscheidet über Funktionen, Preise und Fortbestand – und gibt es eine zweite Quelle? Gemeint sind Quellcode, alternative Anbieter für Support und Weiterentwicklung, offene Standards und der Rechtsraum, dem der Hersteller unterliegt.
2. Lebenszyklus. Bestimme ich, wann sich etwas ändert und wann es endet? Ein festes Supportende in zehn Jahren ist planbar. Ein «immer aktuell», bei dem der Hersteller den Takt vorgibt, ist es nur bedingt. Der Zyklus muss zum eigenen Erneuerungsrhythmus passen.
3. Kosten. Kann ich die Kosten über fünf Jahre planen – und was passiert, wenn ich aufhöre zu zahlen? Läuft das System mit einer Kauflizenz einfach weiter, oder erlischt das Nutzungsrecht mit dem Abo?
4. Cloud-Zwang. Was funktioniert noch, wenn die Verbindung zum Hersteller weg ist? Gemeint sind nicht optionale Zusatzdienste, sondern Funktionen, die man realistischerweise braucht: Updates, Lizenzprüfung, Verwaltung, Sicherheit.
5. Ausstiegsfähigkeit. Wie aufwendig ist der Wechsel – technisch, organisatorisch und beim Know-how? Lassen sich Daten in offenen Formaten exportieren? Gibt es einen erprobten Migrationspfad? Findet man Leute, die die Alternative betreiben können?
Jedes Kriterium bewerte ich in drei Stufen: ● kontrolliert, ◐ bedingt und ○ abhängig. Bewusst ohne Punktzahl, denn eine Summe täuscht eine Genauigkeit vor, die es nicht gibt. Ein Raster soll zeigen, wo man hinschauen muss, nicht ein Produkt «gewinnen» lassen. Die Grafik ist als Vorlage gedacht: Sie wird in allen Folgeartikeln wiederkehren, und aus ihr entsteht später ein kompakter Souveränitäts-Check.
Microsoft On-Prem im Raster
Wendet man das Raster auf die wichtigsten Microsoft-Bausteine im eigenen Rechenzentrum an, ergibt sich folgendes Bild. Es ist meine Einschätzung mit Stand November 2026; jede Zeile prüfe ich in den Folgeartikeln im Detail.
| Baustein | Herstellerabhängigkeit | Lebenszyklus | Kosten | Cloud-Zwang | Ausstiegsfähigkeit |
|---|---|---|---|---|---|
| Windows Server 2025 (Kauflizenz) | ○ | ● | ● | ◐ | ◐ |
| Hyper-V (in Windows Server) | ○ | ● | ● | ● | ● |
| Active Directory (lokal) | ○ | ● | ● | ● | ○ |
| WSUS | ○ | ◐ | ● | ● | ● |
| Configuration Manager (früher SCCM) | ○ | ◐ | ○ | ● | ◐ |
| Exchange Server SE | ○ | ◐ | ○ | ● | ◐ |
| Azure Local / Microsoft 365 Local | ○ | ◐ | ○ | ○ | ◐ |
| Zum Vergleich: Microsoft 365 (Cloud) | ○ | ○ | ○ | ○ | ◐ |
● kontrolliert · ◐ bedingt · ○ abhängig – Einschätzung ForFoxes, Stand 11.11.2026
Die erste Spalte ist bei Microsoft immer rot – und das ist nicht das Entscheidende
Bei geschlossener Software eines US-Konzerns gibt es keine zweite Quelle. Microsoft entscheidet allein über Funktionen, Preise und Fortbestand. Wie weit das reicht, hat Anton Carniaux, Direktor für öffentliche und rechtliche Angelegenheiten bei Microsoft France, im Juni 2025 unter Eid vor dem französischen Senat eingeräumt: Er könne nicht garantieren, dass Daten französischer Bürger nie ohne Zustimmung an US-Behörden gehen.
Hier liegt aber der wichtigste Unterschied zwischen On-Prem und Cloud. In der Cloud betrifft die Herstellerabhängigkeit die Daten selbst. On-Prem betrifft sie Updates und Lizenzen. Was auf dem eigenen Server liegt, kann Microsoft nicht herausgeben. Darum entscheiden bei Microsoft-Produkten die anderen vier Spalten darüber, wie viel Kontrolle man tatsächlich behält.
Windows Server und Hyper-V: das Fundament hält
Windows Server 2025 mit Kauflizenz ist nach wie vor das kontrollierbarste Microsoft-Produkt: zehn Jahre planbarer Lebenszyklus, kein Abozwang, Betrieb komplett ohne Internet möglich. Hyper-V schneidet sogar fast durchgehend gut ab, weil virtuelle Festplatten im VHDX-Format sich in andere Hypervisoren überführen lassen. Gelb wird es beim Cloud-Zwang, und zwar schleichend: Hotpatching, die neue Verwaltung und die Erweiterten Sicherheitsupdates (ESU) laufen bevorzugt oder ausschliesslich über Azure Arc. Was ohne Azure noch alles geht, zeige ich im Artikel «Windows Server 2025 ohne Azure».
Active Directory: lokal stark, aber die eigentliche Fessel
Active Directory läuft vollständig lokal, ist mit Windows Server 2025 sogar weiterentwickelt worden und braucht keine Cloud. In vier Kriterien steht es gut da. Beim Ausstieg aber ist es der härteste Brocken im ganzen Rechenzentrum: Gruppenrichtlinien, Kerberos-Anwendungen, Dateiberechtigungen, Druck, WLAN-Anmeldung – alles hängt daran. Die wirkliche Bindung an Microsoft entsteht selten über den Server, sondern über die Identität. Deshalb bekommt Active Directory im Mischbetrieb mit Entra ID einen eigenen Artikel.
WSUS: funktioniert, aber auf Abruf
WSUS tut, was es soll, kostet nichts und läuft offline. Die Abkündigung bedeutet aber, dass hier nichts mehr investiert wird. Er ist Teil von Windows Server 2025 und damit noch Jahre verfügbar. Wer heute plant, sollte den Ersatz trotzdem jetzt durchdenken und nicht dann, wenn er gebraucht wird. Das ist das Thema des ersten Deep Dive im Januar.
Configuration Manager: das Arbeitspferd im Wartungsmodus
In vielen Organisationen ist der Configuration Manager das eigentliche Rückgrat der Client-Verwaltung: Softwareverteilung, Betriebssystem-Installation, Patches, Inventar. Er läuft vollständig im eigenen Netz, die Anbindung an Intune ist optional. Beim Cloud-Zwang steht er deshalb gut da.
Bei Lebenszyklus und Kosten sieht es anders aus. Seit September 2026 gibt es nur noch eine Version pro Jahr, jede mit rund 18 Monaten Support. Microsoft nennt das Stabilität, die Richtung ist trotzdem klar: Neues entsteht in Intune. Und gekauft hat man den Configuration Manager nie. Microsofts eigene Lizenz-FAQ ist da eindeutig: Wer die Software Assurance oder das entsprechende Abo auslaufen lässt, muss die aktuelle Version deinstallieren. Wie Exchange SE ist er damit On-Prem zur Miete. Der Ausstieg ist machbar, aber aufwendig, denn Pakete, Task-Sequenzen und Sammlungen lassen sich nicht einfach mitnehmen. Ob man bleibt, auf Co-Management mit Intune setzt oder zu offenen Werkzeugen wechselt, prüfe ich im Februar in einem eigenen Beitrag.
Exchange Server SE: On-Prem zur Miete
Bei Exchange Server SE liegen die Daten im eigenen Haus, und das Produkt läuft ohne Cloud-Verbindung. Aber es gibt ihn nur noch im Abo-Modell, und er folgt dem «Modern Lifecycle»: Unterstützt wird, wer aktuell bleibt. Das ist nicht per se schlecht, denn regelmässige Updates sind gerade bei Exchange überlebenswichtig. Es bedeutet aber, dass die Kostenspalte rot ist und bleibt. Ob sich das lohnt oder ob ein Umstieg die bessere Wahl ist, prüfe ich in einem eigenen Beitrag – mit Bezug auf den Teil «E-Mail» der Serie «Der souveräne Arbeitsplatz».
Azure Local und Microsoft 365 Local: Microsofts Cloud in Ihrem Gebäude
Microsofts eigene Antwort auf die Souveränitätsfrage heisst Azure Local, mit Microsoft 365 Local als Paket für Exchange, SharePoint und Skype for Business. Technisch ist das beeindruckend. Im Raster zeigt sich aber, was es ist: eine Microsoft-Cloud am eigenen Standort, abgerechnet im Abo und im Normalbetrieb mit Azure verbunden. Den vollständig getrennten Betrieb gibt es seit Februar 2026. ComputerWeekly hat ihn im März 2026 trotzdem kritisch eingeordnet: Er erfordert eine schriftliche Freigabe durch Microsoft, Hardware aus einem zugelassenen Katalog und ist auf etwa ein Rack ausgelegt; die Variante für mehrere Racks braucht wieder eine ständige Verbindung zu Microsoft. Man kontrolliert den Standort, nicht die Regeln. Für manche Organisationen ist genau das der richtige Kompromiss. Man sollte ihn nur bewusst eingehen.
Mischbetrieb ist die Realität, nicht der Makel
Kaum eine Organisation in der Schweiz ist rein On-Prem oder rein Cloud. Das typische Bild ist ein lokales Active Directory, synchronisiert mit Entra ID, dazu Microsoft 365, ein paar Dutzend lokale Server und eine Handvoll Fachanwendungen, die niemand anfassen will. Das ist kein Versagen. Ein Versagen ist es nur, wenn der Mischbetrieb zufällig entstanden ist statt bewusst gestaltet.
Wie bewusster Mischbetrieb aussieht, zeigt die Bundesverwaltung. Seit Dezember 2025 arbeiten rund 54’000 Arbeitsplätze mit Microsoft 365. Besonders schützenswerte Daten und vertrauliche Dokumente dürfen dort aber nicht gespeichert werden. Sie bleiben, durch Klassifizierung erzwungen, in den Rechenzentren des Bundes. Im Oktober 2026 hat die Eidgenössische Finanzkontrolle die Plattform geprüft. Sie lobt den fachgerechten Aufbau, hält aber auch fest: Microsoft kann manche Funktionsänderungen ohne Vorankündigung ausrollen; eine vollständige Kontrolle sei deshalb nicht möglich. Bei der Datensicherung lag die Verwaltungskonsole des Backup-Dienstes zudem in den USA, und die Übergangslösung hing an der Verbindung zu Microsoft. Die EFK verlangt deshalb eine lokale Sicherung samt regelmässigen Wiederherstellungstests.
Parallel baut der Bund eine Rückfallebene auf. Am 2. September 2026 hat er eine souveräne Arbeitsplatzsoftware auf Open-Source-Basis angekündigt, für rund 3’000 Mitarbeitende in besonders kritischen Geschäftsprozessen, verfügbar ab Ende 2027. Die erste Phase ist mit rund 9 Millionen Franken veranschlagt.
Für öffentliche Stellen kommt ein klarer Rahmen dazu: Die Konferenz der schweizerischen Datenschutzbeauftragten (privatim) hält in ihrer Resolution vom November 2025 den Einsatz internationaler Cloud-Dienste für besonders schützenswerte Personendaten nur dann für zulässig, wenn die Daten vollständig und mit selbst verwalteten Schlüsseln verschlüsselt sind.
Daraus leite ich drei Regeln für den Mischbetrieb ab:
- Identität und Wiederherstellung bleiben lokal handlungsfähig. Wenn die Cloud nicht erreichbar ist, müssen Anmeldung, Notfallzugang und Rücksicherung trotzdem funktionieren. Der EFK-Bericht zeigt, warum.
- Jede Cloud-Abhängigkeit ist eine Entscheidung, keine Voreinstellung. Azure Arc auf einem Server zu aktivieren kann sinnvoll sein. Es sollte aber im Architekturdokument stehen, nicht nur im Installationsassistenten.
- Für jeden Baustein gibt es einen dokumentierten Ausstiegspfad. Nicht, weil man morgen wechseln will, sondern weil man nur mit einem Ausweg gut verhandelt.
Was diese Reihe in den nächsten Monaten prüft
Das Raster ist der Rahmen, die Detailartikel sind die Prüfung. Geplant sind:
- Proxmox statt Cloud-Virtualisierung (und statt VMware) – 8. Dezember 2026
- Updates ohne Cloud: Patchmanagement nach dem WSUS-Aus – 5. Januar 2027
- Wazuh statt Cloud-Monitoring: SIEM und XDR in eigener Hand – 19. Januar 2027
- Windows Server 2025 ohne Azure: Was funktioniert, was fehlt – 2. Februar 2027
- Configuration Manager: Auslaufmodell oder Rückgrat der Client-Verwaltung? – 16. Februar 2027
- Hyper-V oder Proxmox? Ein fairer Vergleich aus der Praxis – 23. Februar 2027
- Lizenzen ehrlich gerechnet: Core-Lizenzen, CALs, SA oder Pay-as-you-go – 2. März 2027
- Active Directory im Mischbetrieb: Entra ID, Tiering und was lokal bleiben sollte – 9. März 2027
- Exchange Server SE: Abo statt Kauf – wie souverän ist das noch? – 30. März 2027
- On-Prem-Management ohne Azure-Portal: System Center 2025, Windows Admin Center und offene Alternativen – 8. April 2027
Dazu kommen zwei Beiträge zur Geräteverwaltung mit offenen Werkzeugen und zu Updates auf allen Clients. Am 26. November startet ausserdem der Track zu OT im isolierten Betrieb, in dem dasselbe Raster auf Anlagen angewendet wird, die autark laufen müssen. Und am 19. November geht es um souveräne KI, ebenfalls im Raster.
Transparenzhinweis: ForFoxes strebt Partnerschaften mit Wazuh und Proxmox an. Das lege ich in den jeweiligen Beiträgen offen. Gerade wegen des Anspruchs «ehrlich» wird jede Alternative an denselben fünf Kriterien gemessen wie Microsoft – inklusive ihrer Schwächen.
Was das jetzt konkret heisst
Fünf Schritte, die ich Organisationen in der Schweiz für die nächsten Wochen empfehle:
- Inventar mit Ablaufdaten erstellen. Welche Server laufen auf welcher Version, und wann endet der Support? Windows Server 2016 läuft am 12. Januar 2027 aus, die kostenpflichtigen Updates für Windows Server 2012 sind bereits im Oktober 2026 ausgelaufen, Exchange 2016 und 2019 werden seit Oktober 2025 nicht mehr unterstützt.
- Das Raster pro Baustein anwenden, nicht pro Hersteller. «Microsoft ja oder nein» ist keine Architekturentscheidung. «Wo steht unsere Identität, unser Backup, unsere Mailbox im Raster?» ist eine.
- Arc und andere Cloud-Anbindungen bewusst entscheiden. Für jede Anbindung festhalten: Welchen Nutzen bringt sie, welche Daten fliessen ab, und was passiert ohne sie?
- Identität und Backup zuerst. Das sind die zwei Bausteine, deren Ausfall alles andere mitreisst. Ein Notfallbetrieb ohne Cloud und ein getesteter Restore gehören in jedes Konzept.
- Den Ausstieg einmal durchspielen. Eine Test-VM in einen anderen Hypervisor migrieren, ein Postfach exportieren, eine Rücksicherung ohne Herstellerdienst durchführen. Wer es einmal gemacht hat, weiss, wie viel Kontrolle er wirklich hat.
Für Cloud-Dienste in der EU kommt am selben 12. Januar 2027 übrigens ein Hebel dazu: Ab dann verbietet der Data Act Wechselentgelte beim Anbieterwechsel, wie ich im Beitrag zum EU-Digitalkompass beschrieben habe. Ein guter Tag, um über Ausstiegspfade nachzudenken.
Fazit
Microsoft On-Prem ist nicht tot, und es ist auch nicht automatisch souverän. Windows Server, Hyper-V und Active Directory lassen sich nach wie vor vollständig im eigenen Haus betreiben, mit langen und planbaren Zyklen. Gleichzeitig wandern Lizenzen ins Abo und Verwaltungsfunktionen ins Azure-Portal. Wer beides sieht, kann gute Entscheidungen treffen: Microsoft dort einsetzen, wo es stark und kontrollierbar ist, Alternativen dort, wo die Abhängigkeit zu teuer wird, und den Mischbetrieb so gestalten, dass er auch ohne Cloud-Verbindung handlungsfähig bleibt.
Die Frage ist also nicht, ob Sie Microsoft einsetzen. Die Frage ist, ob Sie wissen, was Sie dabei noch unter Kontrolle haben.
Quellen
- Microsoft Tech Community, Windows Server 2016 und Windows 10 2016 LTSB: Ende des Supports und ESU: https://techcommunity.microsoft.com/t5/windows-it-pro-blog/plan-for-windows-server-2016-and-windows-10-2016-ltsb-end-of/ba-p/4496136
- Licensing School, Windows Server 2016 ESU allgemein verfügbar (18.09.2026), Hotpatching kostenlos (29.05.2026), Azure-Arc-Vorteile (19.01.2026): https://www.licensingschool.co.uk/licensing-blog/tag/azure-arc/
- endoflife.ai, Windows Server 2016 End of Life – Daten aller Versionen (18.09.2026): https://endoflife.ai/article-windows-server-2016-eol
- Wikipedia, Windows Server (Vorschau-Builds vNext, Stand Oktober 2026): https://en.wikipedia.org/wiki/Windows_Server
- heise online, «Microsoft: Langsamer Todesstoss für WSUS» (September 2024): https://heise.de/-9944634
- Microsoft Learn / Azure Update Manager, Hotpatch auf Arc-verbundenen Maschinen ohne Zusatzkosten: https://docs.azure.cn/en-us/update-manager/manage-hot-patching-arc-machines
- Microsoft Tech Community, Hotpatching für Azure-Arc-Server: GA und Abomodell (16.07.2025): https://techcommunity.microsoft.com/blog/windowsservernewsandbestpractices/-/4433915
- Microsoft Licensing FAQ, Exchange Server Subscription Edition: https://www.microsoft.com/licensing/faqs/9
- Microsoft Configuration Manager Blog, «Announcing the Annual Release Cadence for Microsoft Configuration Manager» (05.11.2025): https://techcommunity.microsoft.com/blog/configurationmanagerblog/-/4464794
- heise online, «Microsoft: Configuration Manager erhält nur noch jährliche Updates»: https://heise.de/-11070566
- Microsoft Learn, Configuration Manager – Fragen zu Branches und Lizenzierung: https://learn.microsoft.com/en-us/intune/configmgr/core/understand/product-and-licensing-faq
- Licensing School, Exchange Server SE – Lizenzregeln wie bei SharePoint Server SE: https://www.licensingschool.co.uk/licensing-blog/?p=120537
- Microsoft Exchange Team, «Support for Exchange Server 2016 and Exchange Server 2019 ends today» (14.10.2025): https://techcommunity.microsoft.com/blog/exchange/support-for-exchange-server-2016-and-exchange-server-2019-ends-today/4461192
- Practical365, «Microsoft bumps prices for Exchange Server SE and other servers on July 1»: https://practical365.com/exchange-server-se-pricing/
- Directions on Microsoft, Preiserhöhungen für On-Prem-Server ab 1. Juli 2025: https://www.directionsonmicrosoft.com/price-increases-for-microsoft-on-premises-servers-take-effect-july-1/
- Crayon, SPLA-Preiserhöhungen ab Januar 2026: https://www.crayon.com/channel-partner/resources/partner-insights-redirected/Microsoft-SPLA-Price-Increases-Effective-January-2026/
- Microsoft Tech Community, «Microsoft 365 Local is Generally Available»: https://techcommunity.microsoft.com/blog/azurearcblog/microsoft-365-local-is-generally-available/4470170
- Microsoft, «Microsoft Sovereign Cloud adds governance, productivity and support for large AI models securely running even when completely disconnected» (24.02.2026): https://blogs.microsoft.com/blog/2026/02/24/microsoft-sovereign-cloud-adds-governance-productivity-and-support-for-large-ai-models-securely-running-even-when-completely-disconnected/
- ComputerWeekly, «Azure Local Disconnected looks the part for sovereignty. It isn’t.» (16.03.2026): https://www.computerweekly.com/opinion/Azure-Local-Disconnected-looks-the-part-for-sovereignty-It-isnt
- The Register, «Microsoft admits it ‘cannot guarantee’ data sovereignty» (25.07.2025): https://www.theregister.com/2025/07/25/microsoft_admits_it_cannot_guarantee/
- Bundesrat / BK-DTI, «Einführung von Microsoft 365 bei der Bundesverwaltung ist abgeschlossen» (18.12.2025): https://www.admin.ch/de/newnsb/frKHCNmrngH8I3vO8ip7o
- Netzwoche, «Bund muss bei der Datensicherung von Microsoft 365 nachbessern» (22.10.2026): https://www.netzwoche.ch/news/2026-10-22/bund-muss-bei-der-datensicherung-von-microsoft-365-nachbessern
- Bundesrat, Programm für eine souveräne Arbeitsplatzsoftware (02.09.2026): https://www.admin.ch/de/newnsb/EgX1XHIfGtUN
- privatim, Resolution zur Auslagerung von Datenbearbeitungen in die Cloud (18.11.2025), Meldung der kantonalen Datenschutzbehörde Freiburg (24.11.2025): https://www.fr.ch/de/oedsmb/news/privatim-verabschiedet-eine-resolution-zur-auslagerung-von-besonders-schuetzenswerten-personendaten-in-die-cloud
Stand der Fakten: 11. November 2026. Interne Verweise: EU-Digitalkompass (Data Act, Wechselentgelte), Der souveräne Arbeitsplatz Teil 3 (E-Mail), Folgeartikel der Reihe (siehe oben), Track OT ab 26.11.2026, Souveräne KI am 19.11.2026.