Das Regelwerk hinter der digitalen Souveränität – eingeordnet, nicht nur aufgezählt
In Beratungsgesprächen kommt irgendwann der Moment, in dem jemand die Hände hebt: «Müssen wir das alles wirklich kennen?» Gemeint ist der Wust aus Abkürzungen, mit dem die EU in den letzten Jahren den digitalen Binnenmarkt überzogen hat – DSA, DMA, Data Act, CRA, eIDAS, NIS-2. Es klingt nach Bürokratie, nach Compliance-Last, nach Anwaltsstunden. Und als wäre das nicht genug, wird das Ganze gerade schon wieder umgebaut: Am 21. Oktober 2026 hat sich der Rat der EU auf seine Position zum «Digital Omnibus» geeinigt, der Teile dieses Regelwerks vereinfachen soll.
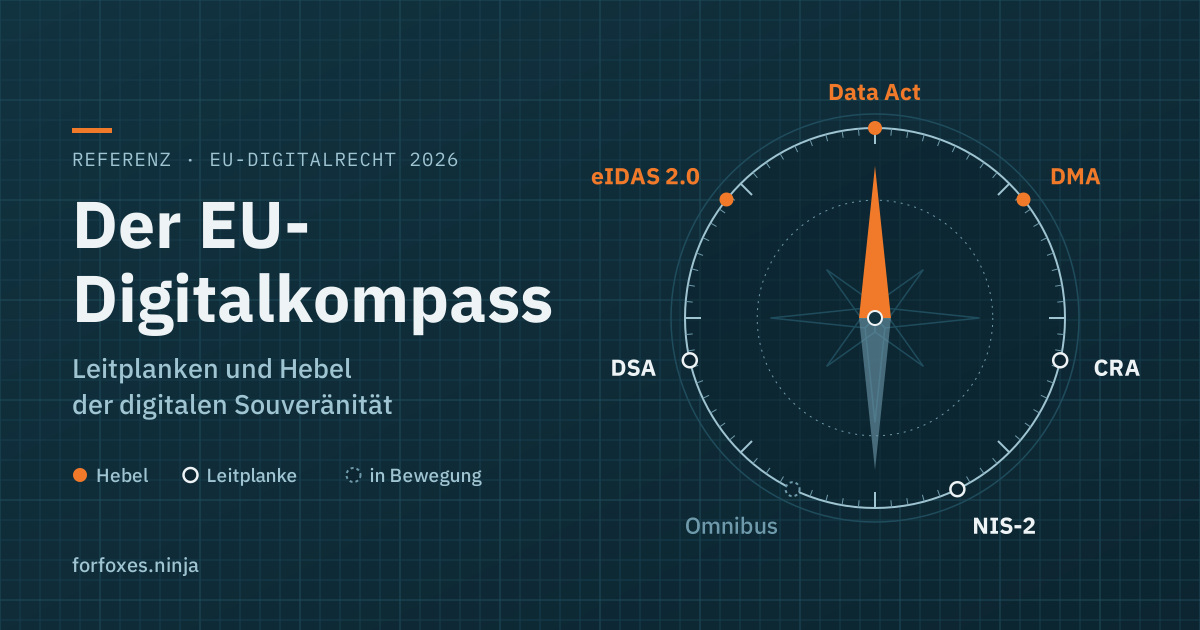
Ich sehe das anders als die meisten Seufzer am Besprechungstisch. Wer diese Verordnungen durch die Brille der digitalen Souveränität liest, entdeckt kein Bürokratiemonster, sondern einen Werkzeugkasten. Manche Regeln sind Leitplanken, die vor Schaden schützen. Andere sind Hebel, die Unabhängigkeit überhaupt erst durchsetzbar machen. Dieser Beitrag ordnet das Regelwerk, bringt es auf den Stand von November 2026 – und korrigiert nebenbei ein paar Daten, die in vielen Übersichten falsch herumgeistern.
Auf einen Blick
| Rechtsakt | Art | Gilt seit / ab | Rolle für die Souveränität |
|---|---|---|---|
| DSA – VO (EU) 2022/2065 | Verordnung | 25.08.2023 (sehr grosse Plattformen), 17.02.2024 (alle) | Leitplanke: Transparenz und Nutzerrechte auf Plattformen |
| DMA – VO (EU) 2022/1925 | Verordnung | 07.03.2024 (Gatekeeper-Pflichten) | Hebel: Interoperabilität, Datenportabilität |
| Data Act – VO (EU) 2023/2854 | Verordnung | 12.09.2025; Datenzugang «by design» für neue Produkte ab 12.09.2026; Wechselentgelte entfallen ab 12.01.2027 | Hebel: Zugang zu den eigenen Daten, Recht auf Cloud-Wechsel |
| CRA – VO (EU) 2024/2847 | Verordnung | in Kraft seit 10.12.2024; Meldepflichten seit 11.09.2026; voll anwendbar ab 11.12.2027 | Leitplanke: Sicherheit von Produkten mit digitalen Elementen |
| NIS-2 – RL (EU) 2022/2555 | Richtlinie | national: DE seit 06.12.2025, AT seit 01.10.2026 | Leitplanke: Cybersicherheit wichtiger Einrichtungen |
| eIDAS 2.0 – VO (EU) 2024/1183 | Verordnung | in Kraft seit 20.05.2024; Wallets bis 24.12.2026 | Hebel: selbstbestimmte digitale Identität |
| Digital Omnibus | Änderungspaket | KI-Teil: VO (EU) 2026/1744, in Kraft seit 27.07.2026; Datenteil: in Verhandlung | Offen: Vereinfachung – oder Aufweichung? |
Plattformmacht bändigen: DSA und DMA
Der Digital Services Act regelt, wie Plattformen mit illegalen Inhalten, Transparenz und Nutzerrechten umgehen müssen. Für die sehr grossen Plattformen und Suchmaschinen gilt er seit dem 25. August 2023, für alle übrigen seit dem 17. Februar 2024. (In vielen kursierenden Tabellen steht fälschlich der 12.09.2025 – das ist das Datum des Data Act, nicht des DSA.) Dass der DSA kein Papiertiger ist, hat die Kommission im Dezember 2025 gezeigt: Die erste DSA-Busse überhaupt – 120 Millionen Euro – traf X, unter anderem wegen des irreführenden blauen Hakens, eines intransparenten Werbearchivs und verweigerten Datenzugangs für Forschende.
Sein Zwilling, der Digital Markets Act, ist für Souveränitätsfragen der interessantere. Er nimmt die «Gatekeeper» – die grossen Torwächter der digitalen Wirtschaft – an die Kandare, und zwar seit dem 7. März 2024. Zwei seiner Pflichten sind direkte Verbündete jeder Souveränitätsstrategie: Interoperabilität und Datenportabilität. Genau das ist der juristische Hebel gegen den Lock-in, über den ich in dieser Blogreihe immer wieder schreibe. Auch hier wurde es ernst: Im April 2025 verhängte die Kommission die ersten DMA-Bussen – 500 Millionen Euro gegen Apple wegen der Anti-Steering-Regeln im App Store, 200 Millionen Euro gegen Meta wegen des «Consent or Pay»-Modells. Der DMA macht aus «Ich würde ja gerne wechseln, aber ich komme nicht raus» ein durchsetzbares «Ich habe das Recht, meine Daten mitzunehmen.»
Daten befreien und Türen öffnen: der Data Act
Der Data Act gilt seit dem 12. September 2025 und ist der vielleicht am meisten unterschätzte Souveränitätshebel im ganzen Regelwerk. Er wirkt in zwei Richtungen.
Erstens bei vernetzten Produkten: Nutzer haben Anspruch auf die Daten, die ihre Geräte und Maschinen erzeugen – und können verlangen, dass sie an einen Dritten ihrer Wahl weitergegeben werden. Für Produkte, die seit dem 12. September 2026 neu auf den Markt kommen, muss dieser Zugang bereits im Design angelegt sein. Damit bricht der Data Act die stille Enteignung auf, bei der die Daten aus meinen eigenen Geräten faktisch dem Hersteller gehören und nicht mir.
Zweitens – und das ist für IT-Verantwortliche der eigentliche Paukenschlag – beim Cloud-Wechsel. Kapitel VI des Data Act (Art. 23–31) verpflichtet Anbieter von Cloud- und Datenverarbeitungsdiensten, den Wechsel zu einem anderen Anbieter oder zurück ins eigene Rechenzentrum aktiv zu ermöglichen: mit vertraglich geregelten Fristen, einer Auflistung der exportierbaren Daten und ohne technische Hürden. Bis zum 11. Januar 2027 dürfen dafür nur noch kostendeckende Entgelte verlangt werden; ab dem 12. Januar 2027 sind Wechselentgelte komplett verboten – einschliesslich der berüchtigten Egress-Gebühren für den Datenabzug. Eine Einschränkung sollte man kennen: Wer mehrere Clouds parallel betreibt, kann weiterhin kostendeckende Egress-Entgelte zahlen müssen. Für den echten Ausstieg aber gilt: Die teuerste Mauer des Hyperscaler-Lock-ins fällt in gut zwei Monaten.
Sicherheit als Pflicht: CRA und NIS-2
Beim Cyber Resilience Act lohnt der genaue Blick auf die Fristen, denn hier verrutscht in Übersichten gern etwas. Der CRA ist seit dem 10. Dezember 2024 in Kraft, gilt aber gestuft. Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle melden – Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden – und zwar über die Single Reporting Platform der ENISA, die pünktlich zum Stichtag in Betrieb ging. Die vollständige Anwendbarkeit aller Herstellerpflichten – inklusive CE-Kennzeichnung für Cybersicherheit und Software-Stückliste (SBOM) – folgt erst am 11. Dezember 2027. «Der CRA gilt seit September 2026» ist also nur zur Hälfte richtig: Es läuft der Meldeteil, nicht das ganze Gesetz.
Bei der NIS-2-Richtlinie ist die wichtigste Einordnung eine juristische: Es ist eine Richtlinie, keine Verordnung. Sie gilt nicht unmittelbar, sondern muss national umgesetzt werden. In Kraft getreten im Januar 2023, lief die Umsetzungsfrist am 17. Oktober 2024 ab – und viele Länder haben sie gerissen. Deutschland kam mit dem NIS2-Umsetzungsgesetz erst über ein Jahr zu spät: Es gilt seit dem 6. Dezember 2025, ohne Übergangsfrist, für rund 29.500 Unternehmen; das BSI musste die Registrierungsfrist bis Ende Juli 2026 verlängern, weil sich viele Betroffene schlicht nicht gemeldet hatten. Österreich zog mit dem NISG 2026 am 1. Oktober 2026 nach; dort läuft die Registrierungsfrist noch bis zum Jahreswechsel. Wer «anwendbar seit 14.12.2022» liest, verwechselt das Beschlussdatum mit der tatsächlichen Rechtswirkung im eigenen Land. Für die Praxis heisst das: Der massgebliche Termin steht im jeweiligen nationalen Gesetz, nicht in der Richtlinie.
Digitale Identität: eIDAS 2.0 und die EUDI Wallet
Der grösste blinde Fleck vieler Übersichten: eIDAS wird nur in seiner Fassung von 2014 genannt. Die eigentliche Geschichte ist eIDAS 2.0 – die Verordnung (EU) 2024/1183, in Kraft seit dem 20. Mai 2024. Sie verpflichtet jeden Mitgliedstaat, seinen Bürgerinnen und Bürgern bis zum 24. Dezember 2026 mindestens eine zertifizierte EU Digital Identity Wallet kostenlos bereitzustellen; regulierte private Branchen wie Banken müssen sie ein Jahr später akzeptieren.
Wir sind also auf der Zielgeraden – und sie wird holprig. Nur ein Teil der Mitgliedstaaten dürfte bis Jahresende eine fertige Wallet anbieten. Deutschland verpasst die Frist knapp: Der Bundestag hat das Digitale Identitätengesetz am 15. Oktober 2026 verabschiedet, die staatliche Wallet «d-you» soll am 2. Januar 2027 starten.
Trotzdem ist das Souveränität im Wortsinn: Die Kontrolle über die digitale Identität soll nicht bei Apple, Google oder Meta liegen, sondern bei den Menschen selbst – mit quelloffener Referenzsoftware und dezentral auf dem eigenen Gerät gespeicherten Nachweisen. Wer digitale Souveränität sagt und die Wallet weglässt, hat den vielleicht wichtigsten Baustein übersehen.
Und jetzt schon wieder Vereinfachung: der Digital Omnibus
Kaum steht das Regelwerk, wird es bereits umgebaut. Am 19. November 2025 legte die Kommission den Digital Omnibus vor – tatsächlich zwei Vorhaben mit sehr unterschiedlichem Tempo.
Der «Digital Omnibus on AI» ist bereits Gesetz: Verordnung (EU) 2026/1744, im Amtsblatt am 24. Juli 2026, in Kraft seit dem 27. Juli 2026. Er ändert vor allem die KI-Verordnung und verschiebt die Pflichten für Hochrisiko-KI-Systeme nach hinten; die Transparenzpflichten gelten dagegen wie geplant.
Der breite Daten-Omnibus – der DSGVO, ePrivacy-Regeln, Cyber-Meldepflichten und den Data Act anfasst – steckt dagegen mitten im Verfahren. Nach zwei gescheiterten Anläufen hat sich der Rat am 21. Oktober 2026 auf sein Verhandlungsmandat geeinigt; Deutschland, Österreich und Estland stimmten dagegen, unter anderem wegen des aus ihrer Sicht zu schwachen Schutzes von Geschäftsgeheimnissen im Data Act. Das Europäische Parlament wird seine Position voraussichtlich nicht vor dem Frühjahr 2027 festlegen, erst dann beginnt der Trilog. Bis dahin gilt: Es ändert sich nichts – DSGVO, ePrivacy und Data Act gelten unverändert.
Aus Souveränitätssicht verdient ein Detail besondere Aufmerksamkeit: Der Daten-Omnibus berührt auch die Regeln zum Cloud-Wechsel. Wer auf diesen Hebel baut, sollte genau verfolgen, ob «Vereinfachung» hier am Ende «Entlastung der Kunden» heisst – oder «Entlastung der Anbieter».
Die Souveränitäts-Lesart
Wenn man einen Schritt zurücktritt, ordnet sich das Regelwerk in zwei Gruppen. Die einen sind Leitplanken: DSA, CRA und NIS-2 setzen Mindeststandards und schützen vor Schaden. Die anderen sind Hebel für Unabhängigkeit: DMA (Interoperabilität, Portabilität), Data Act (Datenzugang, Cloud-Wechsel) und eIDAS 2.0 (selbstbestimmte Identität) geben Werkzeuge in die Hand, um Abhängigkeiten aktiv abzubauen. Digitale Souveränität ist also nicht bloss ein Wunsch – sie steht in weiten Teilen längst im Gesetzblatt. Man muss die Hebel nur benutzen.
Konkret heisst das für die nächsten Monate:
- Cloud-Verträge prüfen. Enthalten sie die vom Data Act verlangten Wechselklauseln, Fristen und eine Liste der exportierbaren Daten? Und ab dem 12. Januar 2027: keine Wechsel- oder Egress-Entgelte mehr beim Ausstieg.
- Exit-Plan schreiben, solange er nichts kostet. Wer weiss, wohin er wechseln könnte – europäischer Anbieter, Schweizer Rechenzentrum oder eigenes Proxmox-Cluster –, verhandelt anders.
- Gerätedaten einfordern. Maschinen, Gebäudetechnik, Fahrzeuge: Der Data Act gibt Ihnen Anspruch auf diese Daten. Fragen Sie danach.
- NIS-2-Betroffenheit klären. Nicht nur direkt, sondern auch als Zulieferer: Ihre Kunden werden Ihre Sicherheitsnachweise sehen wollen.
- SBOM und Update-Zusagen von Lieferanten verlangen. Der CRA macht sie für Hersteller ab Ende 2027 Pflicht – wer jetzt danach fragt, trennt schon heute die Spreu vom Weizen.
- Die Wallet mitdenken. Kundenportale und Onboarding-Prozesse, die heute auf Video-Ident oder Big-Tech-Logins setzen, sollten die EUDI Wallet als Alternative einplanen.
Ein Wort aus Schweizer Sicht
Als Berater mit Sitz in der Schweiz füge ich hinzu: Die Schweiz ist bei all dem nicht Mitglied – und trotzdem betroffen, und zwar mehr, als vielen bewusst ist.
Wer in den EU-Markt liefert, muss die Regeln einhalten. Das gilt besonders für den CRA: Ohne CE-Kennzeichnung samt Cybersicherheits-Dokumentation kommen Produkte mit digitalen Elementen ab Dezember 2027 nicht mehr in die EU – ein echtes Thema für die Schweizer Maschinen-, Elektro- und Medizintechnikindustrie. Die Meldepflicht für ausgenutzte Schwachstellen trifft Schweizer Hersteller mit EU-Kundschaft bereits heute. Der Bundesrat hat im August 2025 zudem eine eigene Schweizer Regelung zur Cyberresilienz digitaler Produkte in Auftrag gegeben, die sich am CRA orientieren soll.
Die Schweiz hat eigene Leitplanken. Seit dem 1. April 2025 müssen Betreiber kritischer Infrastrukturen Cyberangriffe innerhalb von 24 Stunden dem Bundesamt für Cybersicherheit (BACS) melden; seit Oktober 2025 drohen bei Verstössen Bussen. Das ist kein NIS-2, aber derselbe Geist. Und das revidierte Datenschutzgesetz zieht seit September 2023 in dieselbe Richtung wie die DSGVO.
Bei den Hebeln muss man genau hinschauen. Das Wechselrecht des Data Act schützt Kunden in der EU. Ein rein schweizerischer Cloud-Vertrag fällt nicht automatisch darunter – als Verhandlungsargument taugt die europäische Messlatte aber allemal, und Konzerne mit EU-Gesellschaften profitieren direkt. Bei der digitalen Identität geht die Schweiz einen eigenen Weg: Die staatliche E-ID wurde im September 2025 an der Urne knapp angenommen, ihr Start aber im Juni 2026 aus Sicherheitsgründen – Stichwort Deepfakes und Schadsoftware – verschoben. Die Vertrauensinfrastruktur «swiyu» soll im ersten Halbjahr 2027 starten, ein Datum für die E-ID selbst gibt es noch nicht. Ich halte das für die richtige Entscheidung – lieber spät als unsicher. Interessant wird, ob und wie die Schweizer E-ID später mit der EUDI Wallet zusammenspielt.
Und der CLOUD Act bleibt die Kehrseite, die keine EU-Verordnung und kein Schweizer Gesetz wegregulieren kann: Ein US-Anbieter mit Rechenzentrum in Frankfurt oder Zürich unterliegt weiterhin amerikanischem Zugriff. Genau deshalb ersetzt Regelkonformität nie die Standortfrage – sie ergänzt sie.
Fazit
Das europäische Digitalrecht ist kein Buch, das man aus Pflichtgefühl durchleidet. Es ist ein Werkzeugkasten, aus dem sich digitale Souveränität konkret ableiten lässt – Portabilität hier, Interoperabilität dort, das Recht auf den Cloud-Ausstieg ohne Strafzoll ab Januar 2027 und selbstbestimmte Identität als nächster grosser Schritt. Wer die Regeln kennt, kann sie nutzen, statt sich von ihnen nur getrieben zu fühlen. Und wer die Daten kennt – die richtigen –, plant auf Fels statt auf Sand.
Quellen
- DSA – Verordnung (EU) 2022/2065, EUR-Lex (CELEX 32022R2065); Europäische Kommission, Pressemitteilung IP/25/2934 vom 05.12.2025 (Geldbusse gegen X)
- DMA – Verordnung (EU) 2022/1925, EUR-Lex (CELEX 32022R1925); Europäische Kommission, Pressemitteilung IP/25/1085 vom 23.04.2025 (Apple, Meta)
- Data Act – Verordnung (EU) 2023/2854, EUR-Lex; insbesondere Kapitel VI (Art. 23–31) und Art. 29 (Wechselentgelte), Art. 50 (Geltungsbeginn)
- CRA – Verordnung (EU) 2024/2847, EUR-Lex; Fristen nach Art. 71; ENISA, «CRA Single Reporting Platform» (enisa.europa.eu)
- NIS-2 – Richtlinie (EU) 2022/2555, EUR-Lex; DE: NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (BGBl. 2025 I Nr. 301); AT: NISG 2026 (BGBl. I Nr. 94/2025)
- eIDAS 2.0 – Verordnung (EU) 2024/1183; Europäische Kommission, «European Digital Identity (EUDI) Regulation»; BMDS zur Wallet «d-you»
- Digital Omnibus – Kommissionsvorschläge COM(2025) 836 und COM(2025) 837 vom 19.11.2025; «Digital Omnibus on AI»: Verordnung (EU) 2026/1744 (ABl. vom 24.07.2026); Rat der EU, Verhandlungsmandat zum Daten-Omnibus vom 21.10.2026
- Schweiz – Informationssicherheitsgesetz (ISG) und Cybersicherheitsverordnung (CSV), BACS-Merkblatt zur Meldepflicht; Bundesrat, «Neuer Zeitplan für die Einführung der E-ID und der Vertrauensinfrastruktur» (30.06.2026); revidiertes Datenschutzgesetz (DSG)
Stand der Fakten: 2. November 2026. Regulatorische Entwicklungen – insbesondere rund um den Digital Omnibus und die EUDI-Wallet-Einführung – ändern sich laufend; massgeblich ist immer der offizielle Verordnungs- bzw. Gesetzestext.